苹果iOS 27.3测试版上线:Siri AI支持繁中并修复证书漏洞
苹果发布iOS 27.3与macOS 27.3开发者测试版,Siri AI新增繁体中文支持,同时macOS端全面封禁印度eMudhra问题数字证书,填补安全缺口。
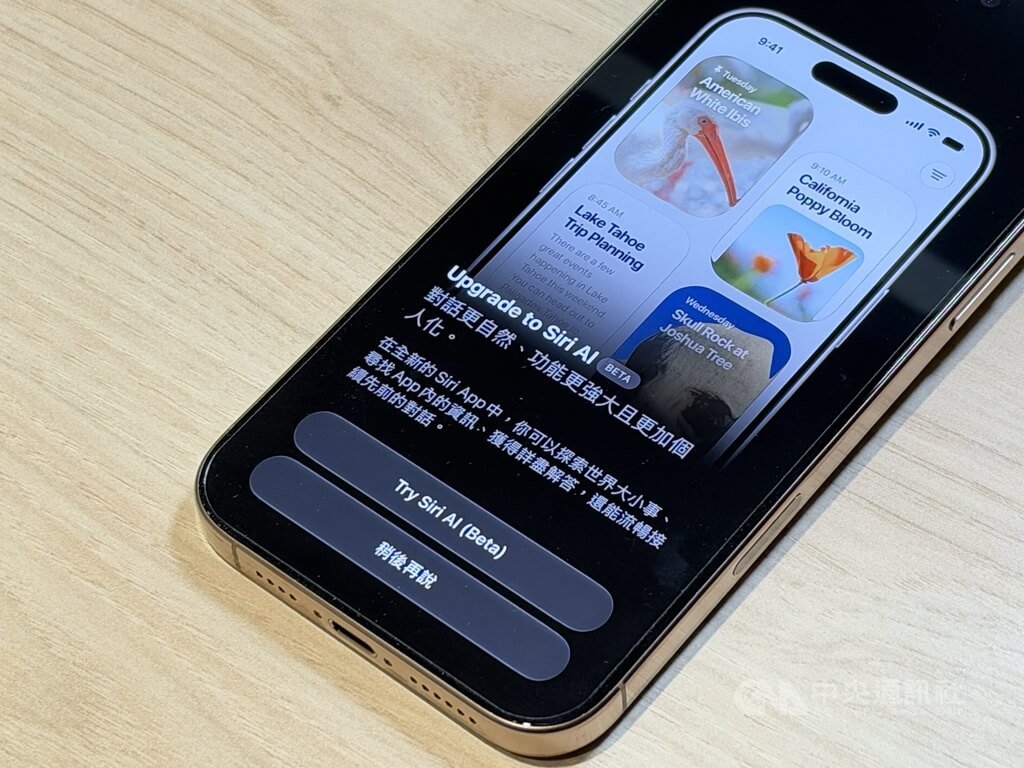
苹果公司于11月4日同步释出iOS 27.3与macOS 27.3的首个Beta开发者测试版。此次更新带来两项重要进展:一方面,数字助理Siri AI正式新增对繁体中文的支持,旨在提供更自然的对话互动与个性化功能;另一方面,macOS端针对近期曝光的印度eMudhra数字证书安全事件采取了更彻底的修复策略,全面封禁相关证书以填补Mac端的安全缺口。
Siri AI升级:多模态重构与繁中支持
根据中央社报道,全新Siri AI采用多模态基础模型重新建构,支持文字、语音与影像处理能力。该系统能够深入理解用户的个人使用情境,从信息、邮件与备忘录等应用程序中串接信息并执行后续动作。Siri AI还具备“屏幕感知”与“视觉智慧”功能,例如在相机模式中辨识物件、书封并即时查询相关信息,或在Mac电脑上通过快捷键截取屏幕文字直接转化为日历行程与草拟信件。
在技术架构上,Siri AI核心依赖苹果基础模型,并针对苹果自研芯片进行优化,由装置端运算结合私密云端运算(PCC)服务器端协同执行。针对服务器端人工智能运算,系统将根据请求复杂度与系统负载实施用量上限,以平衡服务器负载并维护数据安全,确保用户数据不被储存或转作他用。此次更新标志着Siri AI在繁体中文地区的正式落地,进一步扩大了服务全球更多使用者的范围。
macOS安全修复:彻底封禁eMudhra问题证书
在安全层面,IT之家援引AppleInsider的报道指出,macOS 27.3首个Beta开发者预览版中,苹果公司已全面封禁印度eMudhra问题数字证书。此前,安全研究人员发现eMudhra于2025年4月生成的部分证书使用了异常短、极易被破解的私钥,其中最离谱的私钥竟然只是数字“4”。这类密钥长度远低于行业常规,意味着攻击者理论上可较容易伪造受信任的加密连接或签名内容。
此次事件涉及8张证书,其中6张用于TLS加密,曾被苹果、Chrome、微软和Mozilla的根证书计划信任;另外2张用于代码签名,并被微软信任。在事件曝光后,谷歌与Mozilla于10月17日率先在自家生态中封禁相关证书;苹果则在10月19日为iOS和iPadOS加入拦截措施。但Mac端一度存在技术难点:macOS内置的curl工具不会检查证书吊销信息,因此即使苹果已将其列入不可信名单,先前信任过这些证书的Mac仍可能继续接受它们。
在macOS 27.3首个开发者测试版中,苹果采取了更彻底的修复策略,无论关联证书此前是否被信任,均采取直接阻止方式。该版本预计将于12月正式推送;在此之前,苹果也可能通过macOS 27.2.1等小版本提前向用户推送同类修复。目前也没有证据表明有黑客利用这些证书漏洞发起攻击,多数证书并未进入生产环境。
背景
印度eMudhra证书安全事件于2026年10月被曝光披露,安全研究人员发现其2025年4月生成的部分证书使用了异常短的私钥。谷歌、Mozilla与苹果此前已分别在各自生态中采取拦截措施,但Mac端因技术限制存在安全缺口,此次macOS 27.3测试版通过直接阻止方式彻底修复该问题。
消息来源
本文综合以下 2 家媒体的报道:
本文在人工智能辅助下根据上述来源撰写。了解我们的编辑方针。